
SkillStack Lab(スキスタ)運営者の「スタック」です。
最近、自社に蓄積された社内規定やマニュアルを有効活用するために、DifyとSharePointを連携させて社内専用のRAGを構築したい、という相談をよく耳にします。
私自身もバックオフィスの責任者として、長年「情報の墓場」と化したファイルサーバーの検索課題に頭を悩ませてきました。
SharePointに文書を集約しても、「必要な規定が見つからない」「どのファイルが最新版か分からない」という状態では、せっかくの情報資産を十分に活用できません。
そこで有力な選択肢になるのが、SharePointの文書をDifyから利用できるようにして、RAG(検索拡張生成)による社内AIを構築する方法です。
ただし、2026年8月時点では連携方法を整理して理解しておく必要があります。現在はDify MarketplaceにSharePoint用のデータソースプラグインがあり、以前のようにGraph APIとPower Automateを使った独自連携だけが選択肢ではありません。
一方で、公式プラグインを使えばセキュリティ設計まで自動的に解決するわけでもありません。Entra IDのアプリ登録、Microsoft Graphの権限、SharePoint側の機密情報の分離などは引き続き重要です。
※本記事には広告・アフィリエイトリンクが含まれています。
- DifyとSharePointを連携してRAGを構築する現在の方法
- SharePoint Datasource PluginとGraph APIによる独自連携の違い
- Sites.Read.Allなどの権限設定で注意したいセキュリティリスク
- 自動更新・障害対応・属人化まで考えた安全な運用方法
DifyとSharePointを連携する方法は2つ
DifyとSharePointを連携する場合、現在は大きく分けて次の2つの方法があります。
| 方法 | 向いているケース | 特徴 |
|---|---|---|
| SharePoint Datasource Plugin | まず小さくRAGを構築したい | Dify MarketplaceからSharePointをデータソースとして利用する |
| Graph API+Power Automate等 | 同期方法や権限、処理を細かく制御したい | Dify Knowledge APIなどを利用して独自の連携処理を構築する |
まず公式プラグインを確認する
現在は、いきなりGraph APIやPower Automateで自作するのではなく、Dify MarketplaceのSharePoint Datasource Pluginで要件を満たせるか確認するのが合理的です。
SharePoint Datasource Pluginを使う方法
2026年8月時点で、Dify Marketplaceにはlanggeniusが提供する「SharePoint Datasource Plugin」が掲載されています。
このプラグインでは、SharePointサイトのドキュメントライブラリなどからファイルを取得し、Difyのデータソースとして利用できます。最新のセットアップ方法はDify MarketplaceのSharePoint Datasource Pluginで確認してください。
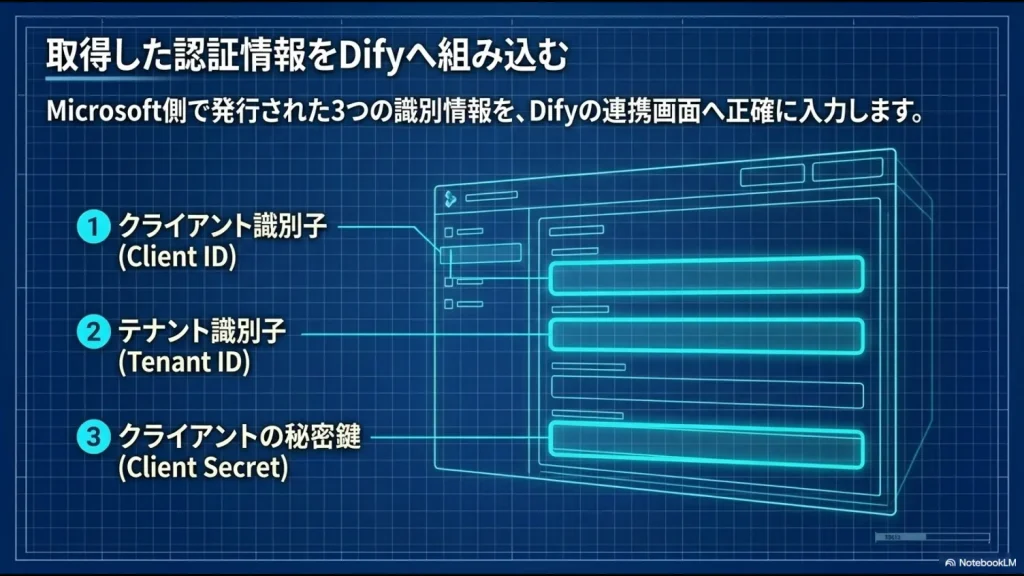
ただし、完全なワンクリック連携ではありません。Microsoft Entra ID側でアプリケーションを登録し、Client IDやClient Secret、Tenant IDなどを設定したうえでOAuth認証を行う必要があります。
そのため、「Graph APIを自分で一から実装する必要性は下がったものの、Microsoft 365の認証・権限に関する知識は依然として必要」と考えるのが正確です。
Graph APIとPower Automateで独自連携する方法
公式プラグインでは要件を満たせない場合は、Microsoft Graph APIとPower Automateなどを利用して独自の同期処理を構築する方法があります。
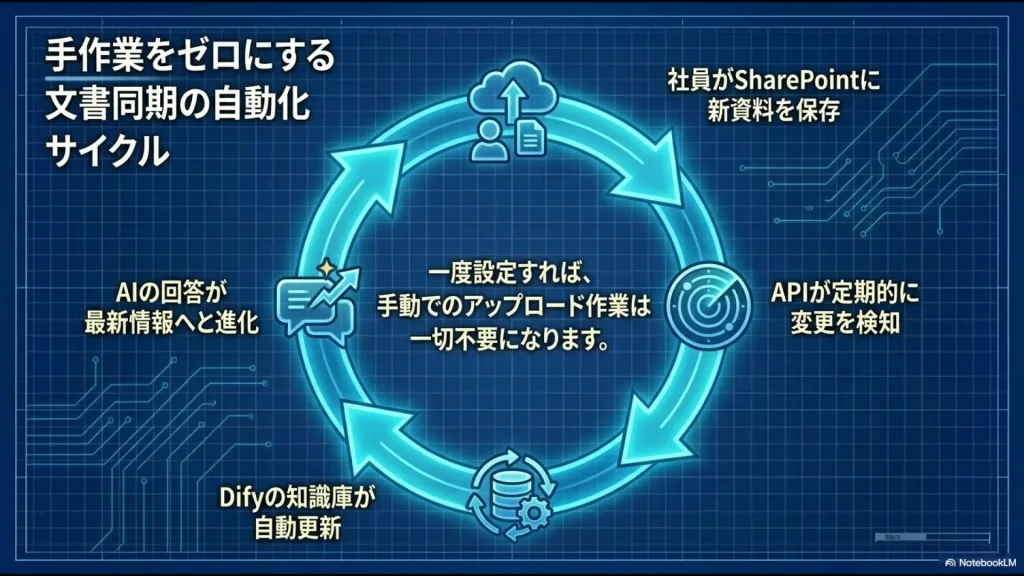
たとえば、SharePoint上のファイル更新を検知し、必要なデータだけを取得して、DifyのKnowledge APIへ登録・更新する仕組みを作る方法です。
DifyのKnowledge APIでは、ナレッジベースやドキュメントの追加・更新・削除などをAPI経由で管理できます。仕様はDify公式のKnowledge APIドキュメントで確認できます。
Power AutomateとAPIの基本的な考え方については、DifyとTeamsをPower Automate・APIで連携する仕組みでも詳しく解説しています。
カスタム連携が向いているケース
- ファイル更新をトリガーに独自処理を実行したい
- Difyへ登録する文書を細かい条件で制御したい
- 更新・削除・エラー通知まで自社要件に合わせたい
- 取得対象をできるだけ限定した権限設計にしたい
自由度が高い反面、APIキーの管理、認証、エラーハンドリング、再試行、削除同期など、自社で面倒を見る範囲も大きくなります。
DifyとSharePointでRAGを作るメリット
連携方式の違いを理解したところで、そもそもSharePointをRAG化する価値を整理してみましょう。
社内文書を自然言語で探せる
「情報の墓場」を動く知識へ変える
SharePointには、規定、マニュアル、申請手順、議事録など、会社にとって重要な情報が蓄積されています。
しかし、保存場所やファイル名を知らなければ必要な情報へたどり着けず、結果として「あの資料はどこだっけ」と探し回ることになります。
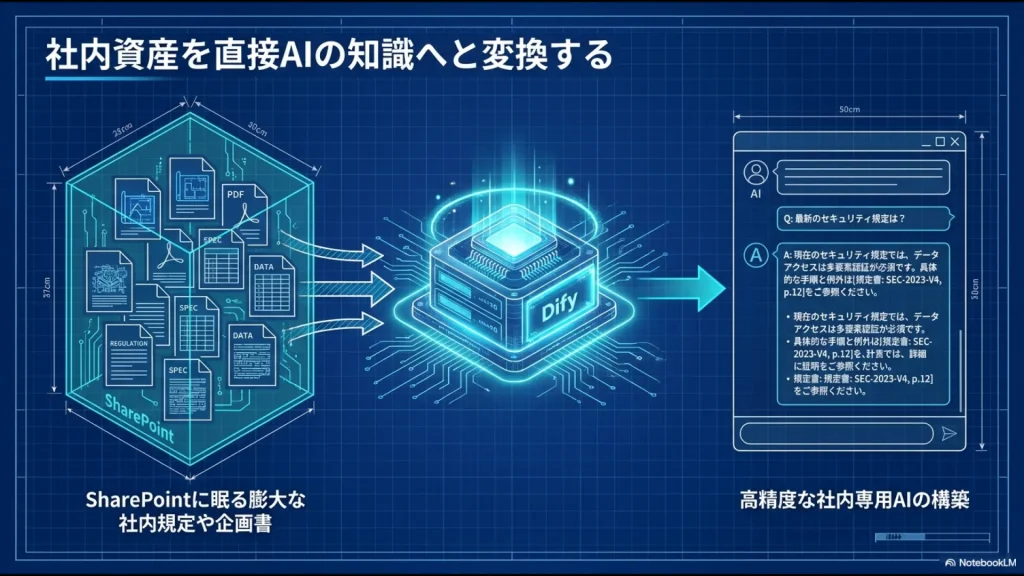
RAGでは、質問と関連する文書を検索し、その内容をLLMへ渡して回答を生成できます。
たとえば「結婚した場合の慶弔見舞金はいくら?」と質問し、対象となる社内規定を検索して回答する、といった仕組みです。
Difyのナレッジ自体の作り方や検索精度を高める考え方は、Difyナレッジの使い方と社内RAGの作り方で詳しく解説しています。
バックオフィスへの問い合わせを減らせる
私自身、管理部門を統括する立場で痛感していますが、総務や人事には「あの規定はどうなっていますか?」という問い合わせが日常的に届きます。
もちろん判断が必要な質問までAIへ任せるべきではありませんが、規定の場所や申請方法など、文書に明確な答えがある問い合わせであれば、RAGによる一次回答と相性が良いです。
AIに判断を丸投げするのではなく、「探す作業」を減らすという考え方から始めると、バックオフィスでも導入しやすくなります。
手動更新と自動同期はどう違う?
手動アップロードは検証段階なら十分
DifyへPDFやWordファイルを手動でアップロードする方法は、決して悪い方法ではありません。
まず20~30個程度の機密性が低い文書でRAGを試し、「本当に検索精度が上がるのか」「社員が使ってくれるのか」を検証する段階なら、むしろ手動の方が構成をシンプルにできます。
最初から自動同期まで作り込んで、結局ほとんど利用されなかった、という状態を避けるためです。
本番運用では情報の鮮度管理が必要
一方、就業規則や申請マニュアルのように頻繁に更新される文書を扱う場合、手動更新には限界があります。
SharePoint側だけ更新され、Dify側に旧版が残れば、AIは古いルールを根拠に回答してしまいます。
「古い情報」と「ハルシネーション」は分けて考える
旧版の規定を正しく検索して、その内容どおり回答したのであれば、これは厳密にはハルシネーションというより「データの鮮度管理」の問題です。RAGでは検索精度だけでなく、何を最新データとして維持するかという運用設計が重要になります。
なお、SharePoint Datasource Pluginの現在の公開説明ではファイル取得の仕組みは確認できますが、すべての利用環境でどの頻度・条件で更新内容が再取得されるかまでは一律に断定できません。
更新頻度が重要なシステムでは、利用しているDify・プラグインの現行仕様を確認したうえで、必要ならPower Automateや独自処理による同期を検討してください。
DifyとSharePoint連携で最重要なのは権限設計
ここからが、元情シスとして最も強く伝えたい部分です。
DifyとSharePointを「接続できた」ことと、「安全に運用できる」ことはまったく別です。
公式プラグインでもGraph API権限は必要
Dify MarketplaceのSharePoint Datasource Pluginの現在のセットアップ手順では、Microsoft Entra IDでアプリを登録し、Microsoft Graphの委任されたアクセス許可を設定したうえで、管理者の同意を行う手順が案内されています。
掲載時点の公式手順では、User.Read、Sites.Read.All、Files.Read.All、グループ内ファイルへアクセスする場合のGroup.Read.Allなどが案内されています。
つまり、「公式プラグインを使えば権限設計を考えなくてよい」という意味ではありません。
実際にどこまでのデータへアクセスできるのかを、Microsoft 365管理者と確認してから本番利用する必要があります。
カスタム連携では最小権限を検討する
Microsoft Graphには、サイト全体へ広くアクセスできる権限だけでなく、アクセス対象を限定するための権限も用意されています。
Microsoftの公式ドキュメントでは、Sites.Selectedのほか、Lists.SelectedOperations.Selected、ListItems.SelectedOperations.Selected、Files.SelectedOperations.Selectedなどが案内されています。
詳しい仕組みはMicrosoft Learn「OneDrive と SharePoint で選択したアクセス許可の概要」で確認できます。
| 権限の考え方 | アクセス範囲 | 主な用途 |
|---|---|---|
| Sites.Read.All等 | 広い範囲 | 複数サイトを横断して読み取る必要がある場合 |
| Sites.Selected | 指定したサイト | カスタムアプリの対象サイトを絞りたい場合 |
| Files.SelectedOperations.Selected等 | さらに細かいリソース | 対象を限定した設計が必要な場合 |
ただし、Selected系の権限は「設定すれば自動的に対象が限定される」という単純なものではなく、Microsoft側で対象リソースへの明示的な権限付与も必要です。
公式プラグインの推奨構成を勝手にSelected系へ置き換えるのではなく、独自連携を設計する際の選択肢として検討してください。
SharePointの権限がDifyでも同じとは限らない
ここは特に注意が必要です。
SharePointで「人事部だけ閲覧可能」「役員だけ閲覧可能」と細かくアクセス制御していても、その文書をDify側へ取り込んだ後まで、SharePointと同じユーザー単位のアクセス制御が自動的に再現されるとは限りません。
2026年8月時点のSharePoint Datasource Pluginの公開説明からは、SharePoint側のユーザー・ファイル単位のACLを、Difyで回答するたびにそのまま継承する仕様までは確認できません。
プロンプトをアクセス制御の代わりにしない
「一般社員には人事情報を回答しないでください」とプロンプトへ書くだけでは、セキュリティ境界として不十分です。そもそもAIへ渡してはいけないデータを取得対象から外す、利用者ごとにナレッジやアプリを分離するなど、システム側で境界を作ることが重要です。
たとえば、全社員向けの就業規則と、人事評価・給与情報・役員会議資料を同じナレッジへ安易に混在させない方が安全です。
【元情シスからのワンポイントアドバイス】
DifyとSharePointの連携は、最初から本番サイトへ接続しないことをおすすめします。
まずは検証専用のSharePointサイトを用意し、公開されても問題にならないサンプル文書だけを入れて、どのファイルが取得されるのか、誰がAIを利用できるのか、どこまで回答できるのかを確認してください。
本番化する前に、アクセス権限、認証情報の保管方法、ログ、停止手順、担当者、障害時の連絡先まで決めておくと、運用開始後の事故を大幅に防ぎやすくなります。
APIキーとClient Secretの管理にも注意
認証情報をコードや共有資料へ貼らない
Graph APIの権限だけでなく、DifyやEntra IDの認証情報そのものも重要な管理対象です。
特にDifyのKnowledge APIキーは慎重に扱う必要があります。
Dify公式ドキュメントでは、Knowledge APIのキーは、そのキーを作成したアカウントから見える複数のナレッジベースへアクセスできるため、サーバー側で安全に保管し、クライアント側コードや公開リポジトリへ置かないよう案内されています。
Power Automateや中継APIへキーを設定する場合も、誰でも閲覧できるExcel、Teams投稿、手順書などへ平文で残さないよう注意してください。
Client Secretには有効期限がある
Entra IDで発行するClient Secretは、一度設定したら永遠に放置できるものではありません。
期限切れや認証設定の変更が発生した場合、連携が突然停止する可能性があります。
「誰が更新するのか」「期限をどこで管理するのか」「交換後にどこを変更するのか」を手順書へ残しておくことが重要です。
Power Automateで自動化する場合の注意点
つなぐだけで終わらせない
私自身、社内の自動化でPower Automateを活用しています。
Microsoft 365をすでに利用している会社では、SharePointの更新を起点に外部APIを呼び出す仕組みを作れるため、非常に便利な選択肢です。
ただし、本番運用では正常系よりも「失敗した時」を考えておく必要があります。
最低限考えておきたい運用項目
- Dify APIが失敗した場合の再試行
- 連続して失敗した場合の管理者通知
- SharePointで削除した文書をどう扱うか
- 同じ文書の二重登録をどう防ぐか
- Client SecretやAPIキーをどう更新するか
- 処理履歴とエラーログをどこへ残すか
また、外部APIを呼び出すHTTPアクションなど、利用するコネクタや構成によってはPower Automateのライセンス条件が変わる場合があります。
実装前に、自社のMicrosoft 365・Power Automate契約で利用できる範囲を確認してください。
属人化を防ぐ運用設計がRAG成功の鍵
「作った本人しか直せない」を避ける
もう一つ大きな落とし穴が、運用保守の属人化です。
特定の担当者がネット上の情報を組み合わせて連携を完成させても、その担当者しか構成を理解していなければ、異動や退職によってブラックボックス化します。
APIエラーが発生した時に、「Microsoft側なのか」「Power Automateなのか」「Difyなのか」「認証なのか」を切り分けられなければ、復旧に時間がかかります。
AIシステムも、作る技術より「止まった時に直せる設計」の方が本番では重要です。
【管理職の視点:属人化を防ぐ最低条件】
私なら、本番稼働前に少なくとも「構成図」「使用しているアカウント・アプリ登録」「権限一覧」「認証情報の更新手順」「障害時の停止方法」「担当者と代替担当者」を残します。
担当者しか知らないAPIキーや個人アカウントに依存した仕組みは、便利でも業務基盤としては脆弱です。
小さく検証してから対象を広げる
最初から全SharePointサイトをRAG化する必要はありません。
まずは「全社員が閲覧可能な総務マニュアル」「申請手順」「よくある質問」など、機密性が低く効果を測りやすい文書から始めるのがおすすめです。
検索精度、誤回答、回答時間、利用状況、更新運用を確認し、安全に回せると判断してから対象範囲を広げます。
SharePointそのもののファイル整理や検索性に課題を感じている場合は、SharePointが使いにくくなる原因と改善方法も先に確認してみてください。RAGを導入しても、元データが整理されていなければ運用負荷は残ります。
API・M365をどこまで学ぶべきか
公式プラグインだけでも基礎知識は役立つ
DifyのSharePoint Datasource Pluginを利用するだけなら、Microsoft Graph APIを一からプログラミングできる必要はありません。
ただし、Entra ID、OAuth、委任されたアクセス許可、管理者同意、Client Secretといった言葉の意味を最低限理解しておけば、設定内容をブラックボックスにせずに済みます。
カスタム連携ならAPIの理解が重要になる
Graph APIやDify Knowledge APIを使って独自の同期処理を組む場合は、さらにHTTP、REST API、JSON、認証、エラーコードなどの基礎が必要になります。
ここを理解していれば、403 Forbiddenが出た時に「権限ではないか」、401なら「認証情報ではないか」、400なら「リクエストの形式ではないか」と、原因を切り分けやすくなります。
ネット上の記事をそのままコピペするより、「なぜこの設定が必要なのか」が分かる状態を目指した方が、結果として保守時間を減らせます。
DifyやRAG、生成AIの業務活用を、個別の設定方法だけでなく基礎から体系的に身につけたい方は、社会人向け生成AIスクールの比較も参考にしてください。独学で進める場合との違いや、仕事で使う生成AIを学べるスクールを比較しています。
動画で学ぶ場合は対象講座を先に確認
Microsoft 365、Entra ID、OAuth、Graph API、Power Automateなどを体系的に学びたい場合、Udemyの動画講座も選択肢の一つです。
ただし、Udemyの個人向け定額プランはすべての講座が対象ではありません。受講したいM365・API関連講座が現在の定額対象コレクションに含まれているかを、申込前に講座ページで確認してください。
無料トライアルの有無や期間、料金も利用者やプロモーションによって変わる場合があります。
\ 対象講座を定額で学べるか確認 /
※対象講座、利用できるプラン、料金、無料トライアルの有無は変更される場合があります。申込画面で最新条件を確認してください。
定額対象講座の見分け方は、Udemyサブスク対象講座の確認方法で詳しく解説しています。
業務に必要な講座を会社負担で受講したい場合は、購入前に社内規程を確認したうえで、Udemyを会社経費にする場合の考え方と稟議のポイントも参考にしてください。
DifyとSharePointを安全に連携するチェックリスト
- まずDify MarketplaceのSharePoint Datasource Pluginで要件を満たせるか確認する
- 検証用SharePointサイトと機密性の低いデータから始める
- Graph APIへ付与する権限とアクセス対象を確認する
- SharePoint側の閲覧権限がDifyでもそのまま維持されると決めつけない
- 人事・給与・役員資料などを一般向けナレッジへ混在させない
- APIキーやClient Secretを安全な場所で管理する
- 自動同期する場合は更新だけでなく削除・失敗・再試行も設計する
- 構成図、権限、更新手順、障害対応手順を文書化する
- 本番公開前にIT担当者・セキュリティ担当者とレビューする
DifyとSharePointの安全な連携へ
DifyとSharePointを組み合わせたRAGは、社内に眠っている規定やマニュアルを「検索できる知識」へ変える強力な仕組みです。
そして2026年8月現在は、Dify MarketplaceのSharePoint Datasource Pluginがあるため、以前より連携の入口は分かりやすくなっています。
ただし、便利になったからこそ「接続できた=安全」と考えないことが重要です。
最も大切なのは、AIへ何を読ませるか、誰に何を回答させるかという境界を先に設計することです。
まずは機密性の低い文書と少人数の利用者で検証し、検索精度・権限・更新・障害対応を確認してから段階的に対象を広げてください。
皆さんの会社のDX推進が、「とりあえず動くAI」ではなく、安心して長く使い続けられる仕組みとして根付くことを、同じバックオフィスの人間として応援しています。


