
SkillStack Lab(スキスタ)運営者の「スタック」です。
Difyを社内の業務効率化に使ったり、クライアント向けのAIシステムへ組み込んだりする際、「商用利用して大丈夫なのか」「無料のセルフホスト版でも本番運用できるのか」と迷っていませんか。
結論から言うと、Difyはビジネス利用できますが、利用形態によってライセンス・料金・セキュリティ上の注意点が大きく変わります。
特に注意したいのが、Community版を使ったマルチテナント環境の提供と、Difyフロントエンドのロゴ・著作権表示の変更です。
また、セルフホスト版はソフトウェアを無料で利用できても、サーバーを立ち上げればそのまま安全な本番環境になるわけではありません。
私自身、元情シスとしてシステム運用に携わってきましたが、企業利用では「動かせるか」よりも、権限・認証情報・バックアップ・アップデート・障害対応まで含めて継続運用できるかの方が重要です。
この記事では、2026年8月時点のDify公式情報をもとに、Difyの商用利用、ライセンス、Cloud・Community・Premium・Enterpriseの違い、安全なセルフホスト運用まで整理して解説します。
※本記事には広告・アフィリエイトリンクが含まれています。ライセンスに関する記載は一般的な情報提供であり、個別案件の法的判断を行うものではありません。
- Difyを商用利用する際に注意すべきライセンス条件
- Dify Cloud・Community・Premium・Enterpriseの違い
- セルフホスト版を本番運用するときのセキュリティ対策
- AWS・Docker・外部LLMを利用するときの注意点
- 自社利用・受託開発・SaaSで選ぶべき構成の考え方
Difyは商用利用できる?まず結論
Difyの商用利用を考えるときは、「Difyで作ったものから売上を得るか」だけで判断してはいけません。
重要なのは、どのDifyを使い、どのようなシステム構成で、誰にサービスを提供するのかです。
| 利用形態 | 主な用途 | 確認すべきポイント |
|---|---|---|
| Dify Cloud | 手軽な社内利用・AIアプリ開発 | 契約プラン、利用規約、外部LLMの条件 |
| Community | 自社環境でのセルフホスト | Dify Open Source License、Single Workspace、運用責任 |
| Dify Premium on AWS | AWS VPC内での専用環境・PoC | AWS Marketplace料金、AWS運用、カスタムブランディング |
| Enterprise | 複数部門・高度なガバナンス・大規模利用 | 商用ライセンス、複数Workspace、SSO、RBAC、監査 |
Difyの「商用利用」は一律にOK・NGではない
社内利用、クライアント向けの受託開発、複数顧客へ提供するSaaSでは条件が異なります。特にCommunity版を利用する場合は、現在のLICENSEを必ず確認してください。
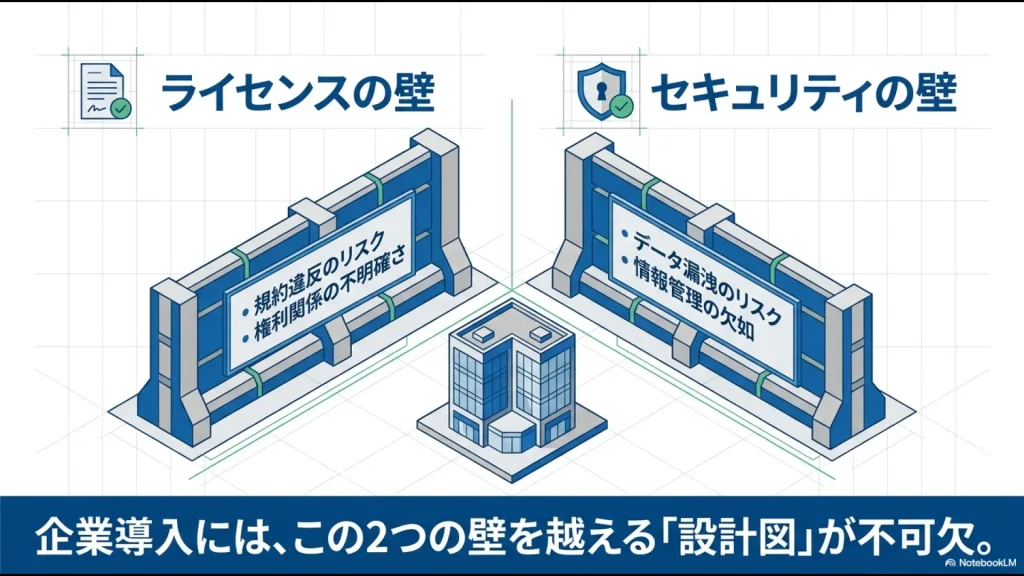
Difyのライセンスで注意すべき2つの条件
Apache License 2.0そのものではない
Difyの公開ソースコードのライセンスは、Apache License 2.0をベースにしつつ、Dify独自の追加条件を設けた「Dify Open Source License」です。
そのため、「Apache License 2.0だから何をしても自由」と判断するのは危険です。
現在の正式な条件は、Dify公式GitHubのLICENSEで確認できます。
マルチテナント環境には書面による許可が必要
Difyの現行LICENSEでは、Difyから書面による明示的な許可を得ない限り、Difyのソースコードを利用してマルチテナント環境を運営してはならないとされています。
さらに、Difyでは「1つのtenantは1つのworkspaceに相当する」と定義されています。
たとえば、1つのDify基盤上で顧客A、顧客B、顧客Cへそれぞれ独立したWorkspaceを発行し、サービスとして提供するような構成を検討している場合は、自己判断で進めない方が安全です。
「受託開発だから必ず無料で使える」とは断定できない
特定企業向けのシングルテナント環境と、複数顧客へWorkspaceを提供するマルチテナントサービスでは構成が異なります。個別の契約・提供方法がライセンス条件に適合するか判断に迷う場合は、Difyのビジネス窓口へ確認してください。
Difyフロントエンドのロゴを勝手に消さない
もう一つの明確な追加条件が、Difyのロゴや著作権情報です。
現行LICENSEでは、Difyのフロントエンドを使用する場合、Dify ConsoleやApplication上のロゴ・著作権情報を削除または変更できないとされています。
一方、LICENSEでは、この制限はDifyのフロントエンドを使用しないケースには適用されないことも明記されています。
つまり、Difyをバックエンドとして利用し、自社で別のUIを用意する設計では考え方が変わります。
ただし、自社サービスの具体的な構成がどの条件に該当するかは、実装前に最新LICENSEとDify公式へ確認してください。
Dify Cloudの料金と商用利用
サーバー構築やアップデートを自社で担当したくない場合は、まずDify Cloudを検討するのが分かりやすい選択です。
2026年8月10日時点のDify公式料金は次のとおりです。
| プラン | 料金 | 主な上限 | 向いている用途 |
|---|---|---|---|
| Sandbox | 無料 | 1人・5 Apps・200 message credits | 検証・学習 |
| Professional | 月払い $59 年払い $590 |
3人・50 Apps・月5,000 message credits | 個人開発・小規模チーム |
| Team | 月払い $159 年払い $1,590 |
50人・200 Apps・月10,000 message credits | 組織利用・高い処理量 |
| Enterprise | 個別見積もり | 契約内容による | 高度なセキュリティ・ガバナンス |
料金や上限は変更される可能性があるため、契約前にはDify公式料金ページで最新情報を確認してください。
message creditsは単純な会話回数ではない
Dify Cloudの料金を見るときに注意したいのが「message credits」です。
これは単純に「5,000回会話できる」という意味ではなく、利用するAIモデルに応じて消費されるクレジットです。
Dify公式では、付与されたクレジットを使い切った後は、自分で契約したモデルプロバイダーのAPIキーへ切り替えられると案内しています。
LLM利用料が別途発生する場合がある
Difyの利用料と、OpenAI・Anthropicなどモデルプロバイダーの利用料は分けて考える必要があります。
自社のAPIキーをDifyへ登録して利用する場合は、そのモデルプロバイダー側の契約条件と従量料金が適用されます。
Difyの料金だけで予算を決めず、「Dify利用料+モデル利用料+必要に応じたインフラ費」を合計して考えることが重要です。
Community版をセルフホストして商用利用する場合
自社サーバーやAWSなどへDifyを構築する場合、Community版を利用できます。
Dify公式料金ページではCommunityを無料とし、「All Core Features Released Under the Public Repository」「Single Workspace」「Dify Open Source Licenseに準拠」と案内しています。
CommunityはSingle Workspace
現在のCommunity版で特に重要なのが、Single Workspaceという位置づけです。
複数部門や複数顧客へ独立したWorkspaceを提供したい場合は、Communityを無理に拡張するのではなく、ライセンス条件を確認したうえでEnterpriseなどを比較してください。
ソフトウェア無料=運用コスト無料ではない
Community版のソフトウェア自体を無料で利用できても、サーバー、ストレージ、バックアップ、監視、ドメイン、証明書などの費用は別です。
ただし、「セルフホストなら最低でも毎月数万円必要」と一律に考える必要もありません。
Dify公式のDocker Composeクイックスタートでは、最低システム要件としてCPU 2コア以上、RAM 4GiB以上が案内されています。
これはあくまで起動するための最低要件であり、本番環境に必要なスペックや費用は、利用人数、ワークフロー数、RAG処理量、可用性要件、バックアップ設計などで大きく変わります。
AWSにはDify Premiumという選択肢もある
2026年現在、AWSを利用するならCommunity版を自分で一から構築する方法だけではありません。
Dify公式はAWS Marketplace向けに「Dify Premium」を提供しています。
Dify Premiumは、AWS VPCへEC2インスタンスとして展開できるAMI製品で、公式ドキュメントではカスタムブランディングにも対応すると案内されています。
詳しくはDify公式「Dify Premium on AWS」で確認できます。
Dify Premiumが候補になるケース
- AWS VPC内にDifyを置きたい
- データの保管場所を自社側で管理したい
- Communityを一から構築する負担を減らしたい
- カスタムブランディングが必要
- Enterprise導入前にPoCを行いたい
CommunityとEnterpriseの間にある選択肢として、AWSを利用している会社なら確認する価値があります。
利用料金はAWS Marketplace側の契約条件とAWSインフラ費を含めて確認してください。
Dify Enterpriseが向いている企業
Enterpriseは、単純に「従業員数が多い会社だけのプラン」ではありません。
複数Workspace、組織的な権限管理、監査、SSOなどが必要なら、企業規模がそれほど大きくなくても比較対象になります。
Difyの現行公式ページでは、Enterpriseに次のような機能・提供内容が案内されています。
- Commercial License Authorization
- Multiple Workspaces & Enterprise Management
- SSO
- Advanced Security & Controls
- プロフェッショナルなテクニカルサポート
さらにDify Enterpriseの公式ページでは、SAML/OIDCによるSSO、細かなRBAC、監査ログなどのガバナンス機能も案内されています。
現在のEnterprise機能はDify Enterprise公式ページで確認してください。
自社利用・受託開発・SaaSで考え方は変わる
社内業務でDifyを利用する
社内FAQ、文書検索、議事録整理、営業支援など、自社業務のためにDifyを使うケースでは、まずCloudとセルフホストのどちらが運用しやすいかを比較します。
機密情報を扱うからといって、必ずセルフホストが正解とは限りません。
セルフホストはインフラを自社で制御できる一方、アップデート、脆弱性対応、監視、バックアップなどの運用責任も自社側へ移ります。
クライアント向けにDifyを使って受託開発する
クライアント向けにDifyを使ったAIアプリを開発する場合は、「お金をもらうから即商用ライセンスが必要」と単純に判断するのではなく、実際のシステム構成を確認します。
- Difyフロントエンドをそのまま使用するか
- ロゴ・著作権表示を変更するか
- Workspaceはいくつ作るか
- 1つのDify基盤を何社で利用するか
- DifyをバックエンドAPIとして利用するだけか
ライセンスの境界が曖昧になる場合は、実装後ではなく設計段階でDifyへ確認する方が安全です。
複数顧客へSaaSとして提供する
最も注意が必要なのが、複数の顧客へそれぞれ独立したWorkspaceを提供するようなビジネスモデルです。
Difyの現行LICENSEでは、書面による許可なしにDifyのソースコードを使ってマルチテナント環境を運営することが明確に制限されています。
この用途ではCommunityを前提にサービス設計を進めるのではなく、商用ライセンスやEnterpriseを含めてDifyへ相談してください。
Difyセルフホストのセキュリティで注意すること
ここからは、元情シスとして特に重視したい部分です。
DifyはDocker Composeを利用すると比較的簡単に起動できますが、「起動できた」と「本番環境として安全」は別物です。
Docker Composeの初期設定をそのまま本番にしない
Dify公式の現在のDocker Compose構成では、7つのコアサービスと8つの依存コンポーネントなど、複数のサービスが連携して動作します。
そのため、単純なWebサイトを1つ動かすのとは違い、データベース、Redis、ベクトルDB、Sandbox、Proxyなど複数のコンポーネントを理解して運用する必要があります。
公式のクイックスタートはあくまで「Difyを起動するための手順」です。
本番運用では、少なくとも認証情報、HTTPS、ネットワーク、ログ、バックアップ、アップデートまで確認してください。
公式設定にも本番前に変更すべき値がある
Difyの現行環境変数ドキュメントを見ると、本番利用前に確認すべき項目が具体的に分かります。
| 項目 | 初期状態・注意点 | 本番での考え方 |
|---|---|---|
| SECRET_KEY | .env.exampleに初期値があり、公式も本番では置換必須と案内 | 十分に強いランダム値へ変更 |
| DB_PASSWORD | デフォルト値が設定されている | 独自の強い認証情報へ変更 |
| REDIS_PASSWORD | デフォルト値が設定されている | 独自の強い認証情報へ変更 |
| HTTPS | 組み込みNginxでは初期状態で無効 | 本番公開時はTLSを適切に設定 |
| DEBUG | 有効にするとプロンプトやレスポンス等がログへ出る場合がある | 本番では原則無効 |
| Agent用Secret/Token | 開発用の値が用意されている項目がある | 本番用のランダム値へ変更 |
最新の環境変数はDify公式「Environment Variables」で確認してください。
ネット記事の.envをそのままコピーしない
Difyは更新が速く、必要な環境変数やサービス構成も変わります。過去の記事の.envやdocker-compose.yamlをそのまま本番へ流用せず、使用しているDifyバージョンの公式ドキュメントと比較してください。
HTTPSと公開範囲を必ず確認する
現在のDify公式設定では、組み込みNginxのHTTPSは初期状態で無効です。
インターネットからアクセスできる環境を構築する場合は、TLS証明書だけでなく、どのサービスを外部公開する必要があるのかも整理してください。
データベースやRedisなど、外部ユーザーが直接アクセスする必要のないサービスをむやみにインターネットへ公開しないことが基本です。
DEBUGログにも機密情報が残る可能性がある
意外と見落としやすいのがログです。
Dify公式ドキュメントではDEBUGを有効にすると、ワークフローノードの入力・出力、ツール実行、LLMへのプロンプトやレスポンスなど詳細な情報がログへ記録されるため、本番環境では推奨されないと説明されています。
「通信は暗号化したのに、サーバーのログへ顧客情報が平文で残っていた」という設計では意味がありません。
ログの保存場所、閲覧権限、保存期間まで含めて運用ルールを決めてください。
セルフホストでも外部LLMへデータが送られる場合がある
「DifyをAWSや社内サーバーへ置けば、すべてのデータが自社環境から出ない」と考えるのも危険です。
Difyから外部のLLM APIを呼び出せば、ユーザーの入力やRAGで取得した情報の一部が、設定したモデルプロバイダーへ送信されます。
モデルごとにデータ利用条件を確認する
企業利用では、単に「学習に使われるか」だけではなく、次の項目をモデルプロバイダーごとに確認してください。
- 入力データがモデル学習に利用されるか
- プロンプト・回答の保存期間
- データが処理されるリージョン
- ログや不正利用監視の扱い
- 個人情報や機密情報の取り扱い条件
- Zero Data Retentionなどの選択肢
たとえばMicrosoftはAzure上で提供する対象モデルについて、顧客のプロンプトや回答などを、許可なく基盤モデルの学習やMicrosoft・第三者サービスの改善へ利用しないと説明しています。
Amazon Bedrockでも、モデルプロバイダーはBedrockの顧客プロンプトや回答へアクセスできないとAWS公式ドキュメントで説明されています。
ただし、サービスごとに保持期間や機能条件は異なるため、「業務利用ならこのサービスを使えば絶対安全」と一括りにせず、利用するモデル・プラン・機能の最新条件を確認してください。
プロンプトインジェクション対策も必要
社外へ公開するAIアプリでは、ユーザーが意図的にシステムの指示を無視させようとするプロンプトインジェクションも考慮する必要があります。
ただし、「危険な質問をフィルターで弾けば終わり」ではありません。
- そもそもAIへ渡す必要のない機密情報を除外する
- 外部ツールへ与える権限を最小限にする
- RAGで検索できる情報範囲を制限する
- 危険な操作は人間の承認を挟む
- 入力・出力の監視とログを設計する
という多層防御で考える必要があります。
社内文書をRAGで利用する場合の権限設計は、DifyとSharePointを安全に連携する方法でも詳しく解説しています。
AWSを使えば自動的に安全になるわけではない
DifyをAWSへ置く場合も、「AWSだから安全」と考えるのではなく、自社が求める可用性とセキュリティレベルから構成を決めます。
小規模環境と高可用性環境では設計が違う
検証環境や小規模な社内利用なら、1台のサーバーを中心とした比較的シンプルな構成が現実的な場合もあります。
一方、顧客向けサービスとして24時間運用し、障害時にも短時間で復旧する必要があるなら、バックアップ、冗長化、監視、復旧手順などをより厳格に設計する必要があります。
AWS構成は「絶対に止まらない」ではなくRTO・RPOから決める
どれだけ費用をかけても障害を完全にゼロにはできません。何時間まで停止を許容できるか、どこまでのデータ損失を許容できるかを決め、その要件に合うバックアップ・冗長化構成を選ぶのが実務的です。
セルフホストは運用まで自社責任になる
Community版では、Dify本体だけでなく、Docker、OS、データベース、Redis、ベクトルDB、リバースプロキシなども自社で管理する必要があります。
新しいDifyへアップデートするときは、環境変数の追加や変更、データベースのマイグレーションなどが発生する可能性があります。
Dify公式も、アップデート後には新旧の.env.exampleと.envを比較して、追加・変更された設定を確認するよう案内しています。
本番環境は「docker compose up -dが成功したら完成」ではなく、その後の更新と復旧を継続できて初めて運用できる状態です。
Difyを商用利用するときの選び方
| 状況 | 検討しやすい選択肢 | 理由 |
|---|---|---|
| まずDifyを検証したい | Cloud Sandbox | サーバー構築なしで試しやすい |
| 小規模チームで本番利用したい | Cloud Professional / Team | インフラ保守をDify側へ任せやすい |
| 自社環境へ置く必要がある | Community | インフラを自社で管理できる |
| AWS VPC・独自ブランドを重視 | Dify Premium | AWS向け公式AMIを利用できる |
| 複数Workspaceが必要 | Enterprise | Enterprise Managementに対応 |
| SSO・RBAC・監査ログが重要 | Enterprise | 企業向けガバナンス機能が充実 |
| Difyベースで複数顧客へサービス提供 | Difyへ事前確認 | マルチテナントのライセンス条件確認が必要 |
【元情シスとしての判断】
「無料だからCommunity」を最初に選ぶのではなく、社内にDocker・Linux・ネットワーク・バックアップ・障害対応まで担当できる人がいるかを先に確認した方がよいです。
専門人材がいない小規模企業なら、サーバー代だけを比較するとCommunityが安く見えても、障害対応やアップデートに使う人件費まで含めればCloudの方が合理的なケースがあります。
逆に、データ保管場所やネットワークを自社で厳密に管理しなければならない場合は、Community、Dify Premium、Enterpriseを比較する意味があります。
Dify商用利用で必要になるインフラスキル
Dify Cloudを利用するだけなら、AWSやDockerを深く理解していなくてもAIアプリを作れます。
しかしCommunity版を本番環境で運用するなら、Difyの画面操作だけでは足りません。
最低限理解したい分野
- Docker・Docker Compose
- Linuxの基本操作
- DNS・HTTPS・リバースプロキシ
- AWSなどクラウドインフラの基礎
- PostgreSQL・Redisなどのデータ管理
- バックアップ・リストア
- ログ監視と障害切り分け
- APIキー・Secretの安全な管理
- LLMプロバイダーのデータ利用条件
Difyを使うだけならノーコードでも、本番インフラの運用までノーコードになるわけではありません。
DifyのAPI連携やPower Automateを含めた考え方を学びたい場合は、DifyとTeamsをPower Automate・APIで連携する方法も参考にしてください。
動画でAWS・Dockerを学ぶのも選択肢
Docker、AWS、ネットワーク、APIなどを一から調べながら本番環境を作ると、分からない用語が出るたびに作業が止まりやすくなります。
そのため、まず基本構造を体系的に理解してからDifyへ戻る方法も効率的です。
AWS・Dockerを動画で学びたい場合
UdemyにはAWS、Docker、Linux、ネットワーク、APIなどの講座があります。
個人向け定額プランを利用できる場合は、対象コレクションに含まれる複数の講座を契約期間中に横断して学べます。
ただし、Udemyのすべての講座が定額対象ではありません。AWS・Dockerなど受講したい講座が現在の対象コレクションに含まれているかを申込前に確認してください。
\ AWS・Dockerの対象講座を確認 /
※個人向け定額プランの提供状況、料金、対象講座、無料トライアルの有無などはアカウント・地域・時期等で異なる場合があります。申込画面で最新条件を確認してください。
定額対象講座の確認方法は、Udemyサブスク対象講座の見分け方で詳しく解説しています。
買い切りと定額プランのどちらにするか迷う場合は、Udemyの料金と月額・年額・買い切りの比較も参考にしてください。
Difyを本番運用する前のチェックリスト
- 現在のDify LICENSEを確認した
- マルチテナントに該当しないか確認した
- Difyロゴ・著作権情報の扱いを確認した
- Cloud・Community・Premium・Enterpriseを比較した
- SECRET_KEYなど初期の認証情報を変更した
- HTTPSとネットワーク公開範囲を確認した
- 本番でDEBUGを有効にしていない
- ログに機密情報が残らないか確認した
- データベース・ナレッジ・設定のバックアップ方法を決めた
- 復旧手順を実際にテストした
- Difyアップデート時の担当者を決めた
- 利用するLLMのデータ利用・保持条件を確認した
- 障害・情報漏洩が疑われた場合の停止手順を決めた
- ライセンス判断に迷う用途はDifyへ確認した
安全なDifyの商用利用に向けて
Difyは、業務担当者でもAIワークフローやRAG、AIエージェントを構築しやすい強力なプラットフォームです。
一方で、商用利用では「無料で使えるか」だけを見ると判断を誤ります。
最初に確認すべきなのは、ライセンス・データ・運用責任の3点です。
手軽さを優先するならDify Cloud、自社管理を重視するならCommunity、AWS VPCやカスタムブランディングを求めるならDify Premium、複数WorkspaceやSSO・RBAC・監査など高度なガバナンスが必要ならEnterpriseというように、目的から逆算して選んでください。
Communityを利用する場合も、Docker Composeで起動できた段階をゴールにせず、認証情報、HTTPS、ログ、バックアップ、アップデート、外部LLMのデータポリシーまで確認することが重要です。
そして、マルチテナントやブランディングなどライセンスの境界に関わるサービスを提供する場合は、自己判断で事業を進めず、Dify公式へ構成を伝えたうえで確認してください。
正しいライセンス理解と運用設計を土台にして、Difyを「とりあえず動くAI」ではなく、会社で安心して使い続けられる仕組みにしていきましょう。


